채용 없이도 완성되는, 우리 회사 내 보안 전문 조직
보안 전문가가 24시간 365일 악성코드·랜섬웨어를
실시간 탐지·차단해 서버,PC,문서를 지킵니다.
-

검증된 LG유플러스
보안 전문가가
직접 탐지·대응 -

언어 장벽 없이
주말 · 야간에도
한국어로 응대 -

A to Z 보안 서비스
예방 점검부터
사후 보고까지
 U+MDR이란?
* MDR (Managed Detection & Response)
: 관리형 위협 탐지 · 대응 서비스
실시간 탐지·분석·대응까지 보안 전문가가
24시간 365일 수행하는 보안 위탁
서비스
입니다.
채용 부담 없이, 보안 전문 역량을 확보해
보안 사고(침입·위협·해킹 등)로부터
더 안전해지세요.
일반 보안 관제와의 차이점
| 구분 | 일반 보안 관제(MSSP) | LG U+MDR |
|---|---|---|
| 목표 | 보안 장비의 관리와 모니터링 | 실질적인 위협 감소와 비즈니스 보호 |
| 결과물 |
경과 · 보고서 전달,
이상 징후 통보 |
사고 대응 조치와 근본 원인 제거,
격리 · 차단 등 대응 조치 수행 (사전에 협의된 범위 내에서 수행) |
| 감시 범위 | 방화벽 · 로그 등 네트워크 경계 중심 감시 | 단말 · 서버 · 클라우드 · 네트워크 감시 |
U+MDR 실제 대응 사례
새벽 시간대 서버 침입 발생,
탐지부터 보고까지 당일 완료
A사의 DB서버(MSSQL)를 노린 외부
침입을 관제 센터가 실시간 탐지하고,
분석·선제 조치·긴급 보고까지
당일 수행한 사례입니다.
-
04:40
 침입 발생
외부 악성 IP가 노출된 DB 서버 계정에 무차별 대입 공격,
로그인 성공 (정상 로그인으로 위장) -
04:50
 악성 행위 시작
DB 서버에서 비정상 PowerShell 실행
→ 외부 서버(C2)와 통신·악성 파일 다운로드 -
04:51
 MDR센터 탐지
MDR 센터 자체 탐지 규칙 경보 발생
-
 분석·추가 조사
원격 제어 악성코드 확인 / 외부 노출 자산 조사(EASM)로
SSH·RDP 노출 확인 -
당일
 선제 조치·긴급 보고
차단 목록 등록·네트워크 격리(사전 승인 범위 내) 후
당일 보고서 발송
혹시 우리 회사 얘기인가요?
이제 U+MDR로 해결하세요
현재
도입 후
-

현재: 보안 솔루션의 위협 알림을 받아도
어떻게 조치해야 할지 모르겠어요.
도입 후: 오탐은 거르고, 실제 위협 탐지 시
MDR센터가 신속하게 조치해요. -
현재: 야간이나 휴일에 감시할 인력이 부족하고
즉각적인 대응도 어려워요.
도입 후: 24시간 365일 보안 전문가가
상시 감시·대응을 수행해요. -
현재: 침입 원인이나 영향 범위 파악이 어려워
임원 및 관련기관에 보고가 어려워요
도입 후: 사전에 차단했거나 사후에 대응한 위협의
침입 경위와 영향 범위까지 분석해서
종합 리포트를 제공해요 -
현재: 보안 전문 인력 채용부터
조직 운영까지 다 하기 부담스러워요.
도입 후: 별도 채용 없이도 회사에
검증된 보안 전문가 및 대응 조직을
확보해요.
이용 요금
U+MDR 도입을 위한 견적
이
궁금하신가요?
기업 규모와 구축 환경에 맞는
최적의 구성
을
제안해 드리겠습니다
- 무료 보안 진단은 보호 단말 100대 이상인 기업 대상입니다.
- 무료 보안 진단 시 고객사의 자산 정보를 유플러스에 제공해 주어야 하며, 폐쇄망 환경에서는 제공이 어려울 수 있습니다.
U+MDR의 주요 기능
U+MDR은 기본형과 고급형으로 나뉘어 있으며,
제공 기능이 다릅니다.
들어오는 위협을 막아주는 서비스
기본형
AI엔진이 악성 코드를 실시간 탐지•차단하고,
관제 센터 전문가가 결과를 검증하여
보고합니다. 단, 사전 수색과 사후 조사는
제공되지 않습니다.
추천기업
보안 담당자가 있어 사후 조치가 가능하지만, 야간·휴일에도 대응할 보안 전문가를 확보하여 보안 운영 부담을 줄이고 싶은 기업
-
 위험 탐지 분석
-
긴급 위협 대응
-
외부 노출 자산 점검
-
디지털 리스크 모니터링
-
월간 보고서
-
TI Sharing 보고서
(최신 위협 인텔리전스)
숨은 위협을 미리 찾아 제거하는 서비스
고급형
상시 활동 기록을 분석해, 경고가
발생하기 전의 잠복 위협까지 능동적으로
수색•제거합니다.
위협 발생 시 격리•조사•재발 방지까지
수행하여 사고를 종결합니다.
추천기업
보안 담당자가 없거나 부족해, 위협 탐지부터 분석·대응까지 전 과정 보안 서비스가 필요한 기업
-
 위험 탐지 분석
-
긴급 위협 대응
-
외부 노출 자산 점검
-
디지털 리스크 모니터링
-
월간 보고서
-
TI Sharing 보고서
(최신 위협 인텔리전스) -
 침입 경위 및 범위 조사
-
잠복 위협 헌팅(능동 수색)
| 서비스 구분 | 제공 내용 | 기본형 | 고급형 |
|---|---|---|---|
| 탐지•대응 |
위협검증·분류
- 탐지된 위협이 진짜인지 전문가가 검증·분류하고 공격흔적(IOC) 추출 |

|
|
| 긴급 위협 대응 - 긴급 위협 발생 시 즉시 대응 정책 제공 |
|
|
|
| 감염 자산 능동 격리 - 사전 합의 범위 내 관제센터의 직접 조치 |

|
|
|
| 조사•헌팅 |
침입 경위·영향 범위 조사
- 위협 차단 후 끝이 아니라, 어떻게 들어왔고 어디까지 퍼졌는지 조사 |
|
|
|
잠복 위협 헌팅 및 고객 환경 전용 탐지 규칙 지속 개발
- 알림을 기다리지 않고 숨은 위협을 능동 수색, 우리 환경 맞춤 규칙 지속 개발 |
|
|
|
| 외부위협관리 |
EASM (외부노출자산점검)
- 인터넷에서 우리 회사가 공격자에게 어떻게 노출되는지 외부 관점에서 점검 |
연 1회 | 연 2회 |
|
DRP (디지털리스크모니터링)
- 유출계정·도용 등 회사 관련 디지털 위협 정보 모니터링 |
연 1회 | 연 1회 | |
| 정기 보고 (2종) | ① 월간 보고서: 한 달간의 탐지·조치 현황 정기보고 | 월 1회 | 월 1회 |
| ② TI Sharing 보고서: 다른 고객사에서 발견된 위협 정보 공유 | 주 1회 | 주 1회 | |
| 비정기보고 (3종) | ③ 긴급위협대응보고서(악성코드분석)- 악성코드 사고 발생 시 분석·대응 내용 보고 | 제한 없음 | 제한 없음 |
| ④ 긴급위협대응보고서(행위기반분석) - 파일이 아닌 공격행위까지 분석한 심층 대응 보고 |
|
제한 없음 | |
| ⑤ 라이브포렌식보고서 - 이미 침해당한 흔적이 있는지 시스템을 직접 점검한 결과 보고 |
|
제한 없음 |
- EASM · DRP → 도메인 1개 기준, 신청 후 2주 내 보고서 제공. 도메인 추가 및 포함 횟수 초과 시 별도 과금
- 비정기 보고서→ 각 발동 조건(위험도 높은 악성 코드 탐지/ 행위 기반 공격 탐지/ 침해 의심) 충족 시에만 발행
추천 고객
안정적 기업 운영, 기업 정보유출 방지 및 규제 대응이 필요한 업종에 추천드립니다.
 글로벌 법인 운용 기업
- 해외 법인 생산망 마비 사전 방지 및 사고 대응 체계 확보가 필요한 기업
- 국내·외 단말·네트워크 관제가 24시간 필요한 기업
 제조업 등 현장 중심 기업
- 보안 담당 인력이 소수인 현장 중심 기업
- 현장에서 위협 분석 및 대응이 어려워 보안 체계 마련이 필요한 기업
 병원·의료 업종
- 환자 개인 정보, 전자의무기록(EMR), 의료정보저장시스템(PACS) 등 정보보호 대상 시스템을 모니터링하고 침해 사고를 예방해야 하는 기업
 공공·교육기관
- 민원 및 교육 정보 등 민감 보호 정보 종류가 다양함에도 상시 모니터링 및 대응 운영 체계가 부족한 기관(기업)
 물류·유통 업종
- 물류 운영 중단을 방지하고 공급망 및 협력사 정보 보안이 필수인 기업
- 고객 개인 정보 및 결제 정보 보호가 필요한 기업
 반도체·IT 업종
- 기업 지적 재산 및 정보 유출 방지가 최우선 과제이나 보안 체계가 부족한 기업
- 클라우드·서버 환경까지 보안이 필요한 기업
서비스 구성도
U+MDR은 실시간으로 보안 위협을 탐지하고
대응하여 보안 운영의 복잡도는 줄이고,
비즈니스 연속성은 지켜드립니다.
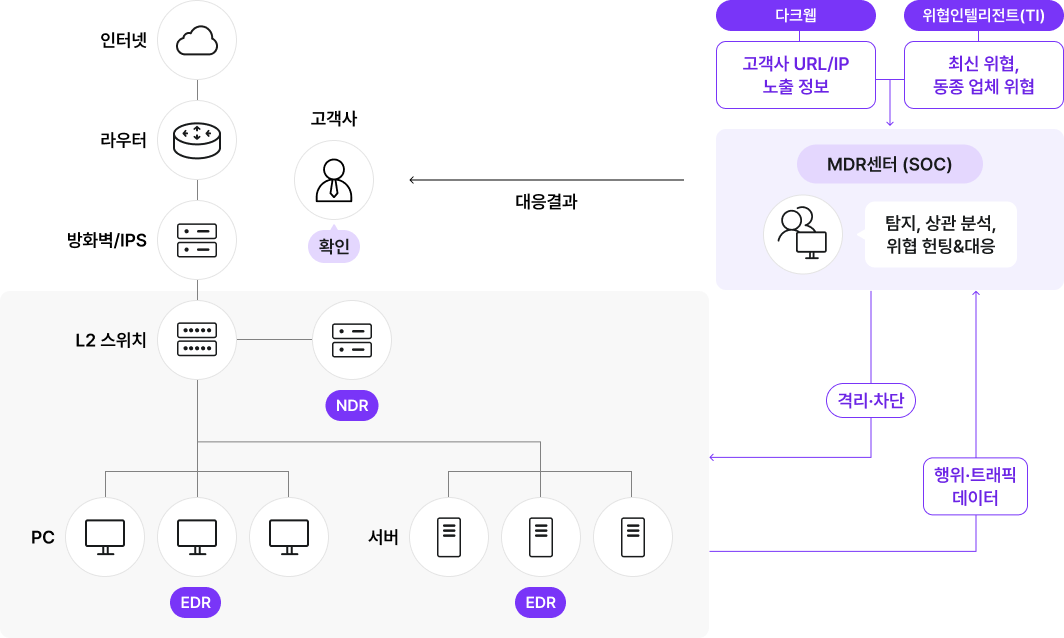
인터넷, 라우터, 방화벽/IPS, L2 스위치를 거쳐 고객사의 PC와 서버가 연결됩니다. PC와 서버에는 EDR이 설치되고, L2 스위치에는 NDR이 연결됩니다.
행위·트래픽 데이터는 MDR센터(SOC)로 전달됩니다. 다크웹의 고객사 URL/IP 노출 정보와 위협인텔리전트(TI)의 최신 위협 및 동종 업체 위협 정보를 함께 활용합니다.
MDR센터는 탐지, 상관 분석, 위협 헌팅과 대응을 수행합니다. 고객사 환경에 격리·차단 조치를 적용하고, 고객사는 대응결과를 확인합니다.
가입/개통 절차를 알아보세요
-
STEP 1
가입 상담 신청
U+MDR 상담 신청1544-0001 가입 상담 센터로
바로 전화 주시거나 홈페이지를 통해
상담 신청(연락처 남기기)을 합니다. -
STEP 2
전문 상담사 연결
고객님께서 남긴 연락처로
평일 9시~18시 사이에 연락을 드립니다.
(주말/공휴일 접수 건은 다음 영업일
순차 연락) -
STEP 3
가입/요금 상담
상담을 진행하며 회사 환경, 필요 기능,
적용 방식 등을 결정합니다. -
STEP 4
U+MDR 도입/이용
U+MDR 전문 조직이 서비스 도입과 설정을
도와드립니다.
이용 중 유지/보수도 지원받을 수 있습니다.
궁금한 내용은
FAQ에서 찾아보세요
[MDR] EDR은 무엇이고 EDR과 MDR은 어떤 관계인가요?
[MDR] MDR은 어떤 기업에 필요한 서비스인가요?
[MDR] 중소·중견기업도 MDR을 도입할 필요가 있나요?
[MDR] 기존 백신을 대체할 수 있나요?
[MDR] 방화벽·VPN·백신이 있는데 EDR이 필요한가요?
- …